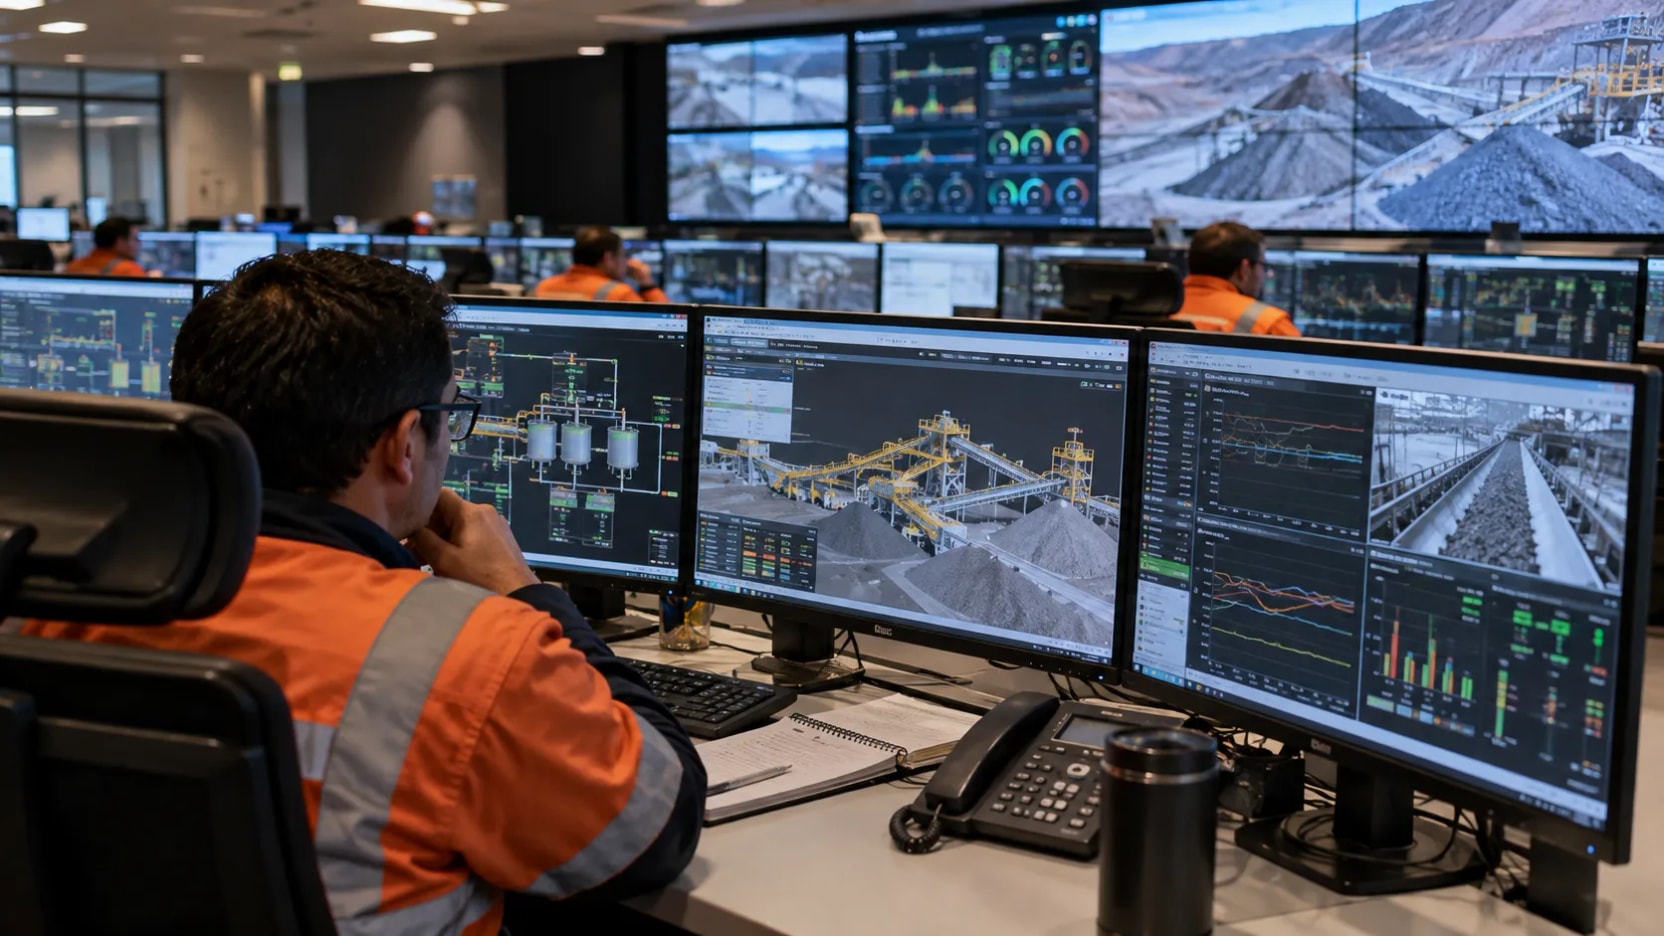
Uma operação de mineração pode sofrer uma interrupção digital mesmo que um invasor não manipule diretamente um controlador ou uma máquina: basta que o acesso à rede corporativa permita avançar até os sistemas que supervisionam ou coordenam processos físicos. A brecha costuma estar nas conexões entre a tecnologia da informação (IT) e a tecnologia operacional (OT), ou nos acessos remotos de funcionários e fornecedores que não foram devidamente restringidos nem monitorados.
A OT reúne equipamentos e programas que monitoram ou controlam processos físicos. Em uma mina, essa arquitetura pode incluir controladores industriais, sistemas de supervisão, sensores e interfaces que permitem aos operadores observar dados e enviar instruções. Seu projeto atende a requisitos de segurança, disponibilidade e continuidade operacional diferentes dos aplicados aos sistemas de informática de escritório.
O guia NIST SP 800-82 Rev. 3, “Guide to Operational Technology (OT) Security”, publicado em setembro de 2023, descreve topologias industriais, ameaças e controles de segurança. É um guia técnico para proteger sistemas OT em diferentes setores, não um estudo sobre uma mina nem uma medição de incidentes no setor mineral.
O acesso remoto e o salto da IT para a OT
O acesso remoto de suporte pode ser necessário para manutenção, diagnóstico ou assistência de fornecedores. Mas, se uma conta, uma conexão permanente ou um equipamento corporativo for comprometido, essa via pode se tornar um ponto de entrada. A NIST recomenda habilitar o acesso remoto somente quando houver justificativa, limitá-lo às necessidades do negócio e impedir que contorne controles de segurança ou operacionais. O guia também recomenda considerar a autenticação multifator e acessos temporários sujeitos a procedimentos definidos. Uma VPN, por si só, não substitui a gestão de permissões, a atualização de softwares nem o monitoramento das conexões.
O risco de perder a visibilidade da operação após um incidente em IT está documentado em uma infraestrutura comparável a uma mina. Em seu alerta AA20-049A, “Ransomware Impacting Pipeline Operations”, de 18 de fevereiro de 2020, a Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA) descreveu um incidente em uma instalação de compressão de gás natural. O ransomware afetou sistemas como interfaces homem-máquina, um historiador de dados e um servidor de consulta, e os operadores perderam a visibilidade da OT. A CISA informou que os sistemas de controle não foram diretamente afetados; ainda assim, a instalação interrompeu as operações por dois dias. O caso mostra como um incidente em IT pode interromper uma operação industrial sem que os equipamentos de controle sejam diretamente atacados.
O Centro Canadense de Segurança Cibernética também alerta que um incidente restrito à IT pode levar à paralisação da OT por razões de segurança ou continuidade, dependendo das interdependências e da decisão da equipe no local. Por isso, o risco não se limita à possibilidade de um invasor assumir o controle de uma máquina: informações operacionais também podem ficar indisponíveis, um sistema necessário para coordenar tarefas pode falhar ou pode ser mais seguro interromper o processo enquanto se avalia a extensão do incidente.
Segmentação, monitoramento e resposta para conter uma invasão
A defesa começa pelo mapeamento dos ativos existentes e das comunicações necessárias. A NIST recomenda separar redes e equipamentos por função, nível de confiança ou criticidade, e restringir o tráfego entre segmentos por meio de dispositivos de isolamento, como firewalls. Uma zona intermediária ou DMZ pode controlar a troca de dados entre as redes corporativas e a OT; ela não deve ser confundida com uma conexão livre entre as duas. A segmentação funciona quando as regras permitem apenas os fluxos necessários e são revisadas para evitar comunicações não documentadas ou permissões excessivas.
Para conexões remotas, as recomendações incluem limitar privilégios, registrar acessos, usar pontos de entrada controlados e desativar a conexão assim que a tarefa autorizada for concluída. A CISA também recomenda inventariar os ativos industriais, monitorar as conexões remotas, manter backups testados e preparar procedimentos de resposta que envolvam as equipes de IT e OT. A aplicação de mudanças deve levar a operação em conta: instalar uma atualização ou bloquear tráfego sem validar os efeitos pode interferir em sistemas que exigem disponibilidade e tempos de resposta específicos.
A resposta a um incidente tampouco significa, automaticamente, desligar toda a planta. A NIST observa que as opções podem ir da decisão de não intervir à interrupção do processo físico; a escolha depende do tipo de incidente e de seus efeitos sobre a OT e o processo controlado. O plano deve prever quem avaliará o impacto, como os sistemas comprometidos serão isolados, quando as evidências serão preservadas e se é viável passar à operação manual. Em uma mina, isso exige coordenação prévia entre as equipes de cibersegurança, operação, manutenção e segurança operacional — não uma decisão improvisada durante a emergência.
O guia da NIST estabelece controles e critérios técnicos, mas não quantifica quantas minas estão expostas nem permite estimar a probabilidade de um ataque paralisar uma operação. O caso do gasoduto confirma que esse mecanismo é possível em uma infraestrutura industrial; não demonstra que o mesmo cenário tenha ocorrido em uma mina específica. A exposição real depende da arquitetura, dos acessos habilitados, das interdependências entre IT e OT e do preparo de cada operação.


